HARGA : CALL (klik disini untuk informasi harga lebih detil)
PRODUCT CODE : FG-80D

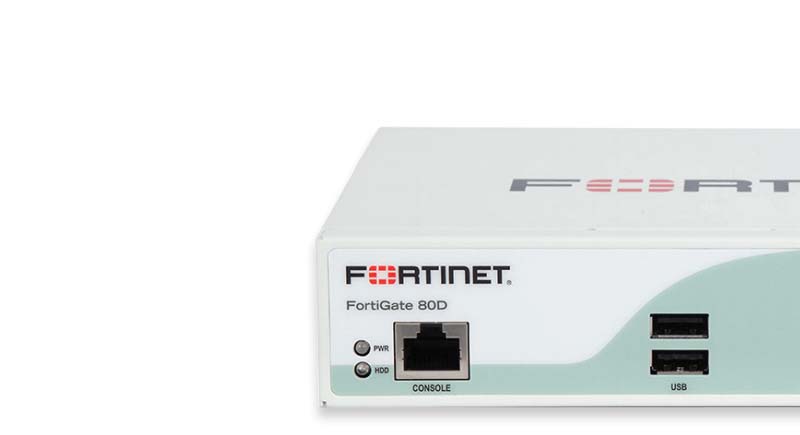
Fortinet membagi seri NGFW (Next Generation Firewall) mereka menjadi 3 kelas; small, mid-range dan high-end. FortiGate 80D bersama sama dengan seri FortiGate 90, FortiGate 60, FortiGate 50 dan FortiGate 30 masuk kedalam seri small firewall yang diperuntukkan bagi enterprise berukuran kecil ataupun kantor cabang yang berukuran kecil. Dan seperti telah dijelaskan sebelumnya, organisasi berukuran kecil biasanya memiliki keterbatasan akses terhadap ruangan, sehingga seri FortiGate yang masuk kedalam kelas small firewall memiliki form factor desktop sehingga penempatannya dapat di alokasikan dimana saja. Terlebih dengan konsep fanless yang juga diadopsi oleh FortiGate 80D ini membuat para pekerja tidak terganggu dengan bisingnya suara kipas dari perangkat firewall yang mengambil form factor rack mount. Julukan kecil kecil cabe rawit juga layak disematkan pada seri FortiGate yang masuk kedalam kelas small firewall ini dikarenakan perangkat perangkat ini memiliki fitur dan kemampuan yang sama dengan seri FortiGate yang masuk kedalam kategori mid-range ataupun high-end firewall. Perbedaan dari seri Fortigate ini hanyalah dari sisi kapasitas-nya untuk melayani jumlah user dan traffic yang lebih kecil.
FortiGate 80D dibekali dengan 4 buah port gigabit ethernet dengan internal storage sebesar 16GB. Perangkat ini dibekali dengan firewall troughput mencapai 1.3Gbps dan IPS troughput mencapai 800Mbps. Sementara untuk kemampuan VPN (Virtual Private Network), FortiGate 80D dibekali dengan IPSec VPN dan SSL VPN. Kemampuan IPSec VPN dari FortiGate 80D ini mencapai 200Mbps troughput dan jumlah concurrent user yang direkomendasikan untuk SSL VPN mencapai 200 user disaat bersamaan. FortiGate 80D mampu mendukung concurrent session sampai dengan 1,5 concurrent session. Sebagai catatan jika anda sedang dalam proses untuk memilih sebuah firewall, ada 3 hal yang harus diperhatikan; pertama adalah fitur yang dimiliki oleh firewall tersebut, kedua adalah jumlah user dan tipikal aktivitasnya dalam menggunakan sumber daya jaringan organisasi anda dan yang terakhir adalah jumlah bandwidth yang dikonsumsi oleh organisasi anda. Concurrent session menggambarkan poin ke dua yang kami sebutkan diatas, sedangkan troughput (baik itu firewall, IPS, antivirus dll) menggambarkan poin ketiga yang kami sebutkan.
Tetapi dari ketiga poin yang disebutkan barusan, yang paling penting adalah fitur yang dimilikinya - dan didalam hal ini adalah kemampuan perangkat tersebut untuk melindungi jaringan organisasi anda. Sebuah firewall yang memiliki performa yang "wah" tidak akan berguna jika tidak dapat mendeteksi serangan cyber - baik dari dalam ataupun luar jaringan. FortiGate 80D dibackup dengan FortiGuard Security Services sehingga perangkat ini memiliki kemampuan untuk mendeteksi serangan ataupun percobaan intrussion dengan akurat. Hal ini dapat dilakukan karena FortiGate 80D selalu terhubung dengan FortiGuard Security Services yang memiliki database terlengkap mengenai keamanan jaringan. Sebagai gambaran, FortiGuard Security Services mampu mendeteksi sampai dengan 170 zero day vuneralibility serta jutaan signature serangan yang diupdate secara berkala oleh tim FortiGuard Labs. Hal inilah yang menjadi pembeda saat anda memutuskan untuk membeli sebuah perangkat NGFW, yaitu kemampuannya untuk melindungi jaringan organisasi anda.